#
Alaa Salah Yusuuf Omer 본문
ChatGPT·Microsoft·FBI·병원을 1년간 35,000번 이상 공격한 수단 형제. Ahmed(22세)와 Alaa(27세) Omer는 2024년 미국 역사상 가장 강력한 DDoS 기소를 받았다. Ahmed는 LA 병원 공격으로 종신형에 처할 수 있다.
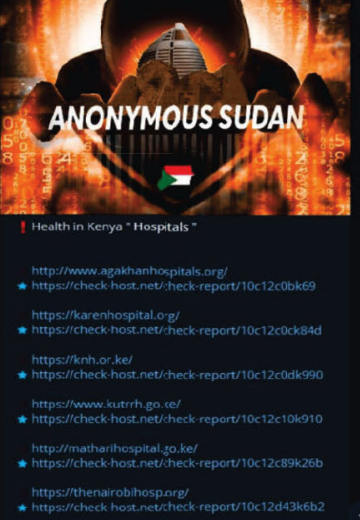
형제 프로필
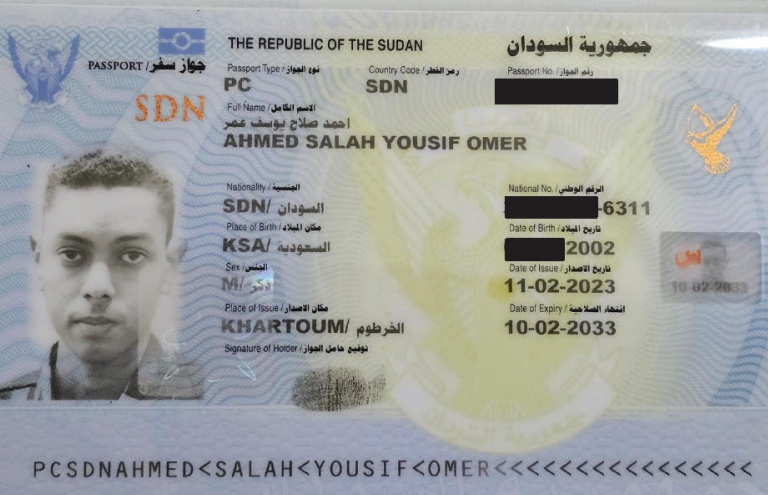
Alaa Salah Yusuuf Omer
DCAT — 자체 개발 DDoS 슈퍼무기
주요 공격 사례
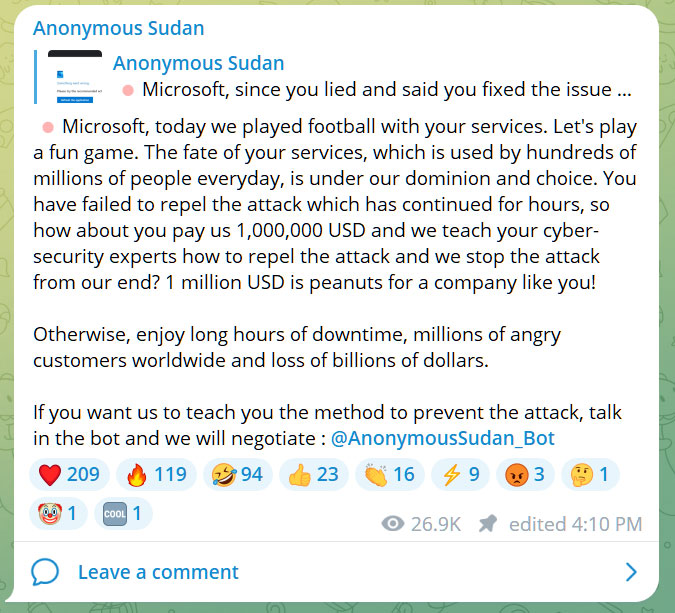
Azure·M365·Outlook·Teams·OneDrive 수십 차례 마비
Microsoft 클라우드 서비스 대규모 반복 DDoS. Azure portal, Outlook, OneDrive, Teams 동시 다운. 수억 명 접근 불가. Microsoft가 공식으로 Anonymous Sudan 공격 인정.
ChatGPT 대규모 서비스 장애
ChatGPT 주요 장애 중 Anonymous Sudan 공격으로 확인. "AI의 반이스라엘 편향"을 이유로 공격 주장. OpenAI 공식 DDoS 공격 인정.
응급환자 이송 발생 — 미국 역사상 최초 사이버 공격 종신형 혐의
로스앤젤레스 Cedars-Sinai Medical Center 공격으로 응급 의료 시스템 마비. 환자들이 다른 병원으로 이송되는 실질적 인명 위협 발생. Ahmed에 대해 미국 역사상 최초로 사이버 공격에 "reckless endangerment of life" 혐의 적용 → 종신형 가능.
미국 주요 정부기관 DDoS
FBI, 법무부(DOJ), 국방부(DoD), 국무부, 앨라배마 주 정부 사이트 공격. 정부 서비스 수시간~수일 간헐적 장애. 미군 사이버 당국도 직접 피해.
35,000건 DDoS — 국가·기업·인프라 무차별 공격
프랑스 정부기관, 영국 케임브리지대학, UAE Flydubai, 이스라엘 BAZAN Group, 런던 인터넷 익스체인지 등. LA 지역만 70회 이상. Cloudflare, DigitalOcean, Akamai도 직접 피해.
KillNet 연계 의혹 — "진짜 수단인가 러시아인가?"
Anonymous Sudan은 "수단 이익을 위한 해킹"을 주장했지만 러시아 친크렘린 그룹 KillNet과의 연계로 많은 연구자들이 러시아 위장 작전으로 의심했다. Cloudflare는 "LameDuck"으로 추적하며 친러 성향 지적. 그러나 DOJ 기소는 두 수단 형제를 실제 운영자로 특정했다.
타임라인
Anonymous Sudan 활동 시작
Telegram 채널 개설 후 즉시 대규모 DDoS 시작. "수단을 방해하는 모든 것에 대항" 명분. KillNet과 초기 연대.
1년간 35,000건+ DDoS 전개
Microsoft·ChatGPT·FBI·병원·대학·정부기관 무차별 공격. DCAT 도구를 외부에 DDoS-for-Hire 서비스로 판매하며 수익 창출.
FBI DCAT 서버 압수 + 형제 체포
법원 허가 압수 영장으로 DCAT 서버·소스코드·명령 릴레이 전량 압수. 형제 동시 체포(국가 미공개). FBI가 직접 인터뷰 진행.
기소장 공개 — Operation PowerOFF
국제 공조 Operation PowerOFF 일환. Google, Microsoft, Cloudflare, AWS, Akamai, PayPal, CrowdStrike 민간 기업 협조. Ahmed 종신형 가능. Alaa 최대 5년.
CTI 관점 핵심 교훈
🔐 Anonymous Sudan 사건의 교훈
📚 참고 자료
DOJ 기소 발표 (2024.10.16) · BleepingComputer "Anonymous Sudan Indicted" · The Hacker News · SecurityWeek · Cloudflare LameDuck Report · Flashpoint "USA vs Omer Brothers" · FBI Criminal Complaint
'5. Cyber Threat Operations > CTI' 카테고리의 다른 글
| Wazawaka (0) | 2026.08.27 |
|---|---|
| Lapsus Arion Kurtaj (0) | 2026.08.27 |
| Scattered Spider (0) | 2026.08.26 |
| pompompurin (0) | 2026.08.26 |
| IntelBroker (0) | 2025.12.10 |